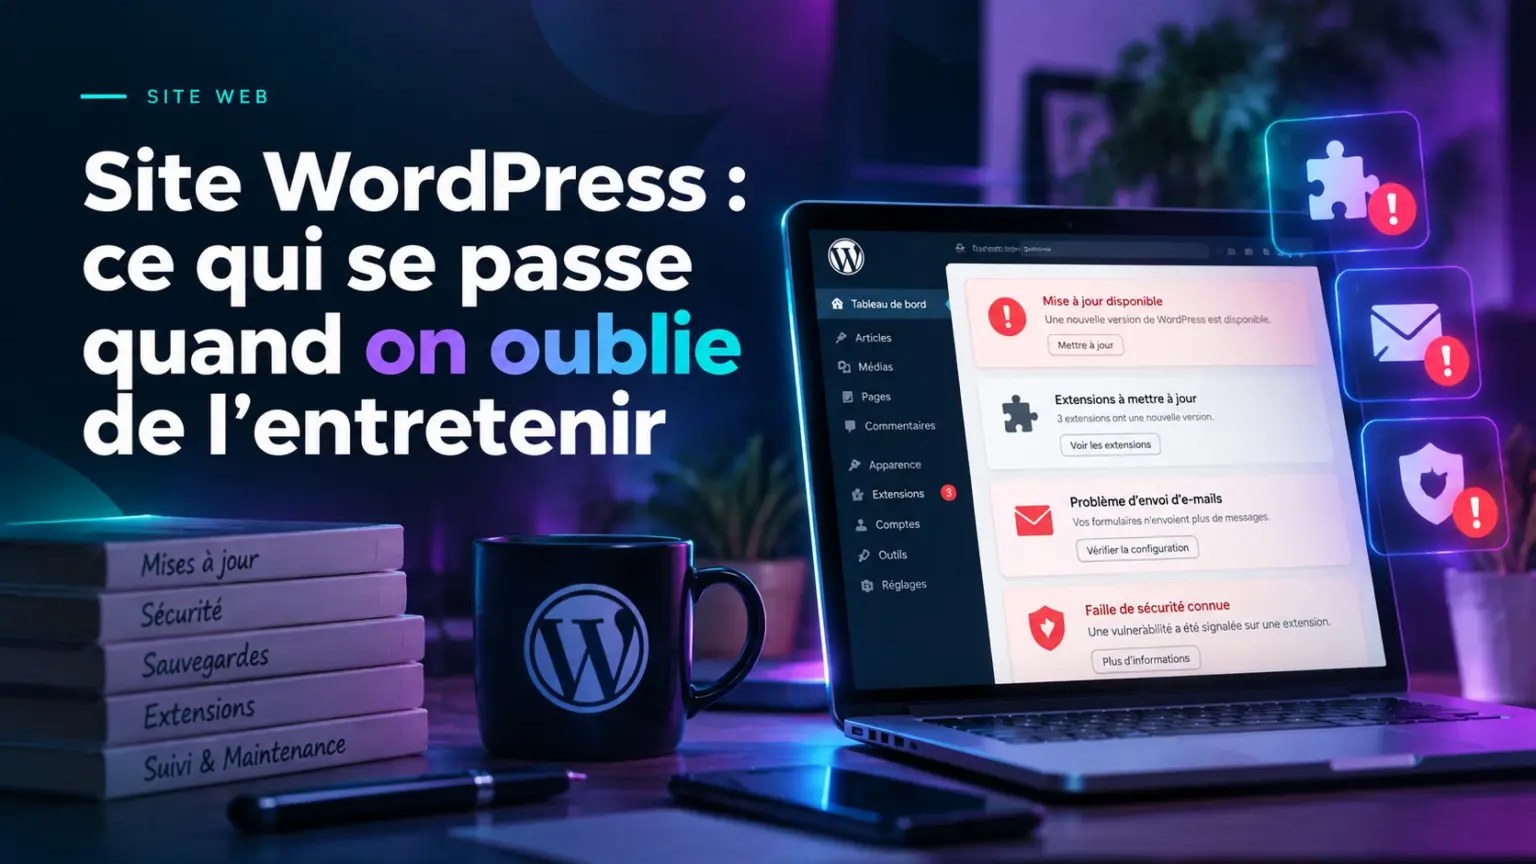
Votre site a été mis en ligne il y a deux ou trois ans. Il s’affiche, les pages sont là, le téléphone sonne de temps en temps. Tout semble aller bien. Et depuis, personne n’y a vraiment touché.
Un site WordPress, c’est un peu comme la camionnette de l’entreprise : elle peut rouler longtemps sans passer au garage, jusqu’au jour où elle reste sur le bord de la route (de préférence un lundi matin) .
Regardons, poste par poste, ce qui se passe quand on oublie la maintenance WordPress, avec des faits réels de 2026. Ensuite, je vous explique comment je m’en occupe pour mes clients.
Un site WordPress n’est jamais vraiment terminé
Un site WordPress, ce sont trois couches qui vivent chacune leur vie : le cœur de WordPress, le thème qui gère l’apparence, et les extensions qui ajoutent des fonctions (formulaire de contact, galerie photo, référencement, envoi d’e-mails…). Chaque couche est développée par une équipe différente, qui publie ses correctifs à son propre rythme.
Le jour de la mise en ligne, tout ce petit monde fonctionne ensemble. Six mois plus tard, une partie a évolué, une autre non. C’est là que les ennuis commencent, en général sans bruit.
Si on oublie les mises à jour de WordPress
Le cœur de WordPress a connu une année agitée. Le 17 juillet, la version 7.0.2 a corrigé deux failles qui, combinées, permettaient à un inconnu de prendre le contrôle d’un site sans mot de passe. C’était assez sérieux pour que WordPress.org force la mise à jour des sites concernés (annonce officielle), et pour que le Centre pour la cybersécurité Belgique publie un avertissement : la faille était déjà exploitée (avis du CCB). Deux mois plus tard, le 22 septembre, rebelote avec la version 7.1.2 (annonce officielle).
Mettre à jour vite est donc indispensable. Mais une mise à jour peut aussi casser quelque chose : en mars, une version de sécurité a provoqué des bugs d’affichage sur certains sites, et WordPress a dû publier deux nouvelles versions en deux jours pour tout remettre d’aplomb (annonce officielle). D’où la règle : mettre à jour rapidement, puis vérifier que tout fonctionne.
« Et les mises à jour automatiques, ça ne suffit pas ? »
Elles aident et je ne les déconseille pas pour le cœur de WordPress. Mais elles ne vérifient pas que le site fonctionne encore après coup, elles ne couvrent pas toujours les extensions payantes et elles ne servent à rien si l’extension concernée n’est plus suivie par personne. Ce qui m’amène au vrai point faible.
Si on oublie les extensions
Contrairement à ce qu’on pourrait croire, le cœur de WordPress n’est pas le principal problème. Selon le rapport annuel de Patchstack, une société spécialisée dans la sécurité WordPress, 11 334 nouvelles failles ont été recensées dans l’écosystème WordPress en 2025, soit 42 % de plus qu’en 2024. 91 % concernaient des extensions, et seulement six touchaient le cœur de WordPress, toutes peu graves (rapport Patchstack 2026).
Deux autres chiffres du même rapport parlent d’eux-mêmes :
- 46 % des failles n’avaient pas encore de correctif au moment où elles ont été rendues publiques ;
- pour les failles les plus visées, les premières attaques arrivent en médiane dans les 5 heures.
Traduction en langage de chantier
Une faille rendue publique, c’est le code du cadenas de votre conteneur affiché à la boulangerie du village. En général, les voleurs passent avant midi.
Même les extensions payantes et réputées
Je travaille avec Elementor Pro, un des constructeurs de pages les plus utilisés sur WordPress. Le 19 août, Elementor a publié une mise à jour corrigeant une faille critique : via certains formulaires, un inconnu pouvait déposer un fichier piégé sur le serveur et prendre le contrôle du site (détails publiés par Patchstack).
Un outil sérieux, maintenu par une grosse équipe, n’est donc pas à l’abri. La différence se fait sur la vitesse à laquelle le correctif est installé.
La licence expirée
Les extensions payantes ont une particularité : elles ne se mettent à jour que si la licence est active. Elementor l’indique clairement : quand l’abonnement Pro expire, le site reste en ligne, mais il ne reçoit plus les nouvelles versions ni les correctifs de sécurité (FAQ Elementor).
Le site a l’air normal. Il est simplement figé à une version qui, tôt ou tard, sera connue pour ses failles. Et la licence est parfois au nom d’un ancien prestataire, qui ne l’a jamais renouvelée.
L’extension que plus personne ne surveille
Le cas le plus inquiétant de l’année est celui d’Essential Plugin. Une trentaine d’extensions gratuites (diaporamas, FAQ, galeries…), installées sur des centaines de milliers de sites, ont été rachetées en bloc. Le premier geste du nouveau propriétaire a été d’y glisser une porte dérobée, en août 2025, présentée comme une simple mise à jour de compatibilité. Elle est restée en sommeil huit mois, puis a été activée début avril 2026.
Le 7 avril, WordPress.org a fermé les 31 extensions d’un coup. La mise à jour forcée qui a suivi a coupé le mécanisme, mais n’a pas nettoyé le code déjà injecté dans les sites touchés. Ce code servait à afficher du spam… uniquement à Google. Le propriétaire du site, lui, ne voyait rien (enquête d’Anchor Hosting, qui a découvert l’attaque).
Mettre à jour ne suffit donc pas. Il faut aussi savoir ce qui est installé, qui le maintient, et retirer ce qui ne sert plus.
Si on oublie de vérifier que le site fait son travail
C’est la partie la moins connue, et à mon avis la plus coûteuse pour une PME. Un site peut être parfaitement à jour, sécurisé et rapide… et ne plus vous apporter aucune demande. Sans le moindre message d’erreur.
Le formulaire qui n’envoie plus rien
Imaginez : un visiteur remplit votre formulaire de demande de devis. Le site affiche « Merci, votre message a bien été envoyé ». Le visiteur attend votre réponse. Vous, vous ne recevez rien. Pas d’alerte, pas d’erreur. Juste un téléphone qui sonne un peu moins, sans qu’on sache pourquoi.
Les causes sont souvent bêtes : une extension d’envoi d’e-mails qui ne fait plus son travail après une mise à jour, un mot de passe de messagerie changé, un compte d’envoi suspendu.
Le test à faire ce soir
Remplissez votre propre formulaire de contact avec « Test, merci de ne pas rappeler », puis regardez votre boîte mail. Si rien n’arrive, ce n’est pas que vos clients sont devenus timides.
La clé de l’ancien prestataire
Beaucoup de sites envoient leurs e-mails via un service spécialisé comme Brevo, relié au site par une clé de connexion. Si cette clé a été créée sur le compte d’un ancien prestataire, il suffit qu’il la supprime, ou qu’il ferme son compte, pour que vos formulaires s’arrêtent net.
Brevo précise d’ailleurs qu’une clé qui n’a rien envoyé pendant 90 jours est désactivée automatiquement, et que supprimer une clé encore utilisée coupe l’envoi des e-mails (aide Brevo). Sur un site qui reçoit peu de demandes pendant l’hiver, ce n’est pas qu’un scénario hypothétique.
Les e-mails qui finissent dans les indésirables
Les grandes messageries sont devenues plus exigeantes. Gmail et Yahoo depuis 2024, puis Outlook depuis mai 2025, demandent aux gros expéditeurs de prouver qu’ils sont autorisés à écrire au nom de leur domaine, grâce à trois réglages techniques appelés SPF, DKIM et DMARC (consignes de Google). Même sous ces volumes, un domaine mal configuré voit plus facilement ses messages filtrés. Vos réponses aux devis atterrissent alors dans les indésirables de vos clients.
Le nom de domaine oublié
Le nom de domaine se renouvelle chaque année. S’il est enregistré au nom d’un ancien prestataire, ou lié à une carte bancaire expirée, il peut tout simplement expirer. Le site et les adresses e-mail tombent alors en même temps.
Le plan du site qui oublie une partie du site
Côté visibilité, les pannes silencieuses existent aussi. En reprenant le référencement d’une agence immobilière, j’ai trouvé un plan du site mal configuré. Ce fichier, le sitemap, sert à indiquer à Google toutes les pages à explorer. Des centaines de fiches de biens n’y figuraient pas : elles apparaissaient dans Google avec du retard, ou pas du tout.
Pour une agence, c’est autant de visiteurs perdus au moment où une annonce est la plus attractive. Et rien ne le signalait sur le site lui-même : seule la Search Console de Google permettait de le voir.
Si on compte uniquement sur les sauvegardes
Les sauvegardes sont indispensables, et la plupart des hébergeurs en font automatiquement. Mais une sauvegarde n’a de valeur que si l’on sait quand et comment s’en servir.
La phrase que je n’aime pas entendre
« De toute façon, on a des sauvegardes. »
Moi aussi, j’ai une roue de secours dans ma camionnette. Ça ne m’a jamais dispensé de faire contrôler les freins.
Restaurer un site entier pour annuler une mise à jour ratée, c’est perdre au passage tout ce qui a changé depuis : les demandes reçues par le formulaire, les commandes d’une boutique, les articles publiés. Il vaut souvent mieux revenir en arrière de façon ciblée, sur l’extension qui pose problème. Encore faut-il s’en rendre compte rapidement.
Et l’outil de sauvegarde lui-même doit être tenu à jour. Fin août, All-in-One WP Migration, une extension de sauvegarde et de migration installée sur plus de 5 millions de sites, a corrigé une faille grave qui pouvait mener à la prise de contrôle du site (fiche officielle de la faille). Ironie de l’histoire : elle se déclenchait au moment d’une restauration.
Si le site est piraté sans qu’on le voie
On imagine un site piraté avec un message menaçant sur la page d’accueil. En réalité, c’est rarement le cas. Les pirates ont tout intérêt à rester discrets.
Du spam que seul Google voit
Les infections les plus répandues en 2025 utilisent une technique de dissimulation : elles affichent du spam aux moteurs de recherche, et un contenu normal au propriétaire du site. D’après les données de Monarx publiées dans le rapport Patchstack, elles passent souvent inaperçues jusqu’aux plaintes de clients ou jusqu’à la chute du site dans Google.
Google signale ce type de problème dans le rapport « Problèmes de sécurité » de la Search Console (documentation Google). Encore faut-il que quelqu’un le consulte.
Les données de vos clients
Votre formulaire de contact recueille des noms, des numéros de téléphone, des adresses e-mail. Si un piratage expose ces données et présente un risque pour les personnes concernées, le RGPD vous impose de le signaler à l’Autorité de protection des données dans les 72 heures après en avoir pris connaissance (page de l’APD sur les violations de données). Ce n’est pas la conversation qu’on a envie d’avoir avec ses clients.
Les fêtes, une période à risque
Dernier point, de saison. Toujours selon Monarx, les dépôts de fichiers malveillants sur les sites ont presque triplé en novembre et décembre 2025 : beaucoup de trafic, et des équipes en congé. Pour une entreprise qui ferme deux semaines à Noël, c’est exactement le moment où personne ne regarde le site.
Un bon hébergeur fait une partie du travail, pas tout
Tous les sites que je gère sont hébergés chez Copilhost, un hébergeur spécialisé uniquement dans WordPress, que j’ai choisi pour sa réactivité et ses outils. Concrètement :
- des serveurs Google Cloud et le pare-feu Cloudflare Entreprise, qui filtre le trafic avant qu’il n’atteigne le site ;
- des sauvegardes automatiques, dupliquées dans plusieurs centres de données ;
- la possibilité de revenir en arrière sur une extension, un thème ou une version de WordPress ;
- une copie de test du site, pour essayer une modification sans toucher au site en ligne ;
- une surveillance qui prévient dès que le site ne répond plus ;
- une plateforme auditée par Synacktiv, un cabinet spécialisé dans les tests d’intrusion ;
- un support humain en français, 7 jours sur 7.
C’est une base solide. Mais aucun hébergeur ne remplace l’entretien. Dans les tests menés par Patchstack auprès d’hébergeurs, les protections classiques n’ont bloqué que 12 % des attaques visant des failles propres à WordPress. Et surtout, votre hébergeur ne sait pas que votre formulaire de devis n’envoie plus rien, ni que la licence d’une extension a expiré.
« Tout ça pour un site internet ? »
Si vous êtes arrivé jusqu’ici, vous vous dites peut-être que WordPress ressemble à une usine à gaz. La question est légitime, et je préfère y répondre franchement.
Il n’y a que deux options
Soit vous vous en occupez vous-même. C’est possible, mais il faut y consacrer un moment chaque semaine, suivre l’actualité de la sécurité, et savoir réagir quand une mise à jour casse quelque chose. Soit vous déléguez, et cela a un coût. Il n’existe pas de troisième voie où un site WordPress s’entretient tout seul.
Et un bon vieux site en HTML ?
Un site HTML « statique », c’est un ensemble de pages fixes, sans système de gestion derrière. Il a de vrais atouts : il est rapide, offre très peu de prise aux pirates et ne demande presque aucune mise à jour. Pour une carte de visite en ligne de trois pages qui ne change jamais, c’est un choix défendable.
Le revers, c’est que chaque modification passe par un développeur : changer un horaire, ajouter une réalisation, publier une actualité. Pas de blog que vous alimentez vous-même, pas de boutique, pas de prise de rendez-vous. Et surtout, les pannes silencieuses ne disparaissent pas. Le formulaire de contact a toujours besoin d’un service d’envoi d’e-mails, le nom de domaine se renouvelle chaque année et la Search Console reste à surveiller.
Quant aux plateformes tout-en-un comme Wix, elles gèrent les mises à jour à votre place. En contrepartie, vous êtes locataire : moins de liberté, et partir avec votre site est rarement simple.
Ce que WordPress vous apporte en échange
- L’autonomie. Vous modifiez vous-même vos textes, vos photos, vos réalisations et vos articles. L’agence immobilière dont je parlais plus haut publie elle-même ses centaines de fiches de biens. En HTML, chaque fiche passerait par un développeur.
- La possibilité d’évoluer. Ajouter une boutique, un système de réservation, un espace membres ou une deuxième langue, sans tout reconstruire.
- Des outils de référencement mûrs, et un contrôle fin sur ce que Google voit.
- La liberté. WordPress est un logiciel libre, connu de milliers de professionnels. Vous n’êtes prisonnier d’aucun prestataire, moi compris.
La maintenance, c’est le prix de cette liberté. La vraie question n’est pas de savoir si elle coûte quelque chose, mais si elle coûte moins cher qu’une demande de devis qui ne vous parvient jamais.
Comment je m’en occupe
Mon forfait de maintenance couvre ce que je viens de décrire. Il existe en deux versions : la maintenance technique seule, ou la maintenance technique avec un suivi de votre référencement.
La maintenance technique
- Les mises à jour, vérifiées. J’applique les mises à jour de WordPress, du thème et des extensions, puis je contrôle que le site fonctionne. Si une mise à jour pose problème, je reviens en arrière et je cherche une solution.
- Les licences. Les licences Elementor Pro sont comprises : pas d’extension figée faute de renouvellement.
- La surveillance. Un radar automatique repère les problèmes techniques, et je fais en plus des vérifications manuelles régulières.
- Au-delà du site. Je teste vos formulaires et je surveille votre nom de domaine, la configuration de vos e-mails et la Search Console.
- Le nettoyage en cas de piratage. Si un site que j’entretiens est piraté malgré tout, le nettoyage fait partie du forfait. C’est à moi d’assumer, pas à vous.
- Des délais clairs. Un problème bloquant, comme un formulaire qui n’envoie plus rien, est pris en charge dans les 6 heures ouvrables. Un souci moins gênant, comme un bloc mal positionné sur mobile, dans les 24 heures ouvrables.
- Un rapport régulier, mensuel ou trimestriel selon la formule, pour savoir ce qui a été fait.
Avec le suivi de votre visibilité
La seconde formule ajoute le travail sur votre présence dans Google : suivi des positions, contenus, ajustements, et un point régulier sur ce que ça rapporte. C’est dans ce cadre que se repèrent des problèmes comme le plan du site de l’agence immobilière. Le détail est sur ma page référencement SEO, et les deux formules sont présentées sur la page création de sites web.
Par où commencer si votre site est livré à lui-même
Pas besoin d’être technicien pour faire un premier état des lieux. Cinq vérifications, dix minutes :
- Envoyez-vous un message via le formulaire de contact de votre site, et vérifiez qu’il arrive bien, sans passer par les indésirables.
- Ouvrez le menu Mises à jour de votre tableau de bord WordPress. Si des mises à jour attendent, votre site a du retard.
- Faites le tour de vos extensions. Celles qui sont désactivées ne servent à rien et peuvent être supprimées. Pour les autres, regardez la date de leur dernière mise à jour.
- Demandez où sont vos sauvegardes, et de quand date la dernière.
- Vérifiez à qui appartiennent votre nom de domaine, vos licences et vos comptes d’envoi d’e-mails. S’ils sont au nom d’un ancien prestataire, c’est le moment de les récupérer.
Si une de ces vérifications vous laisse perplexe, c’est exactement le genre de chose que je regarde lors d’un premier échange. Et si le sujet de la vitesse vous intéresse aussi, je vous conseille mon article sur les Core Web Vitals, qui détaille notamment le tri des extensions.